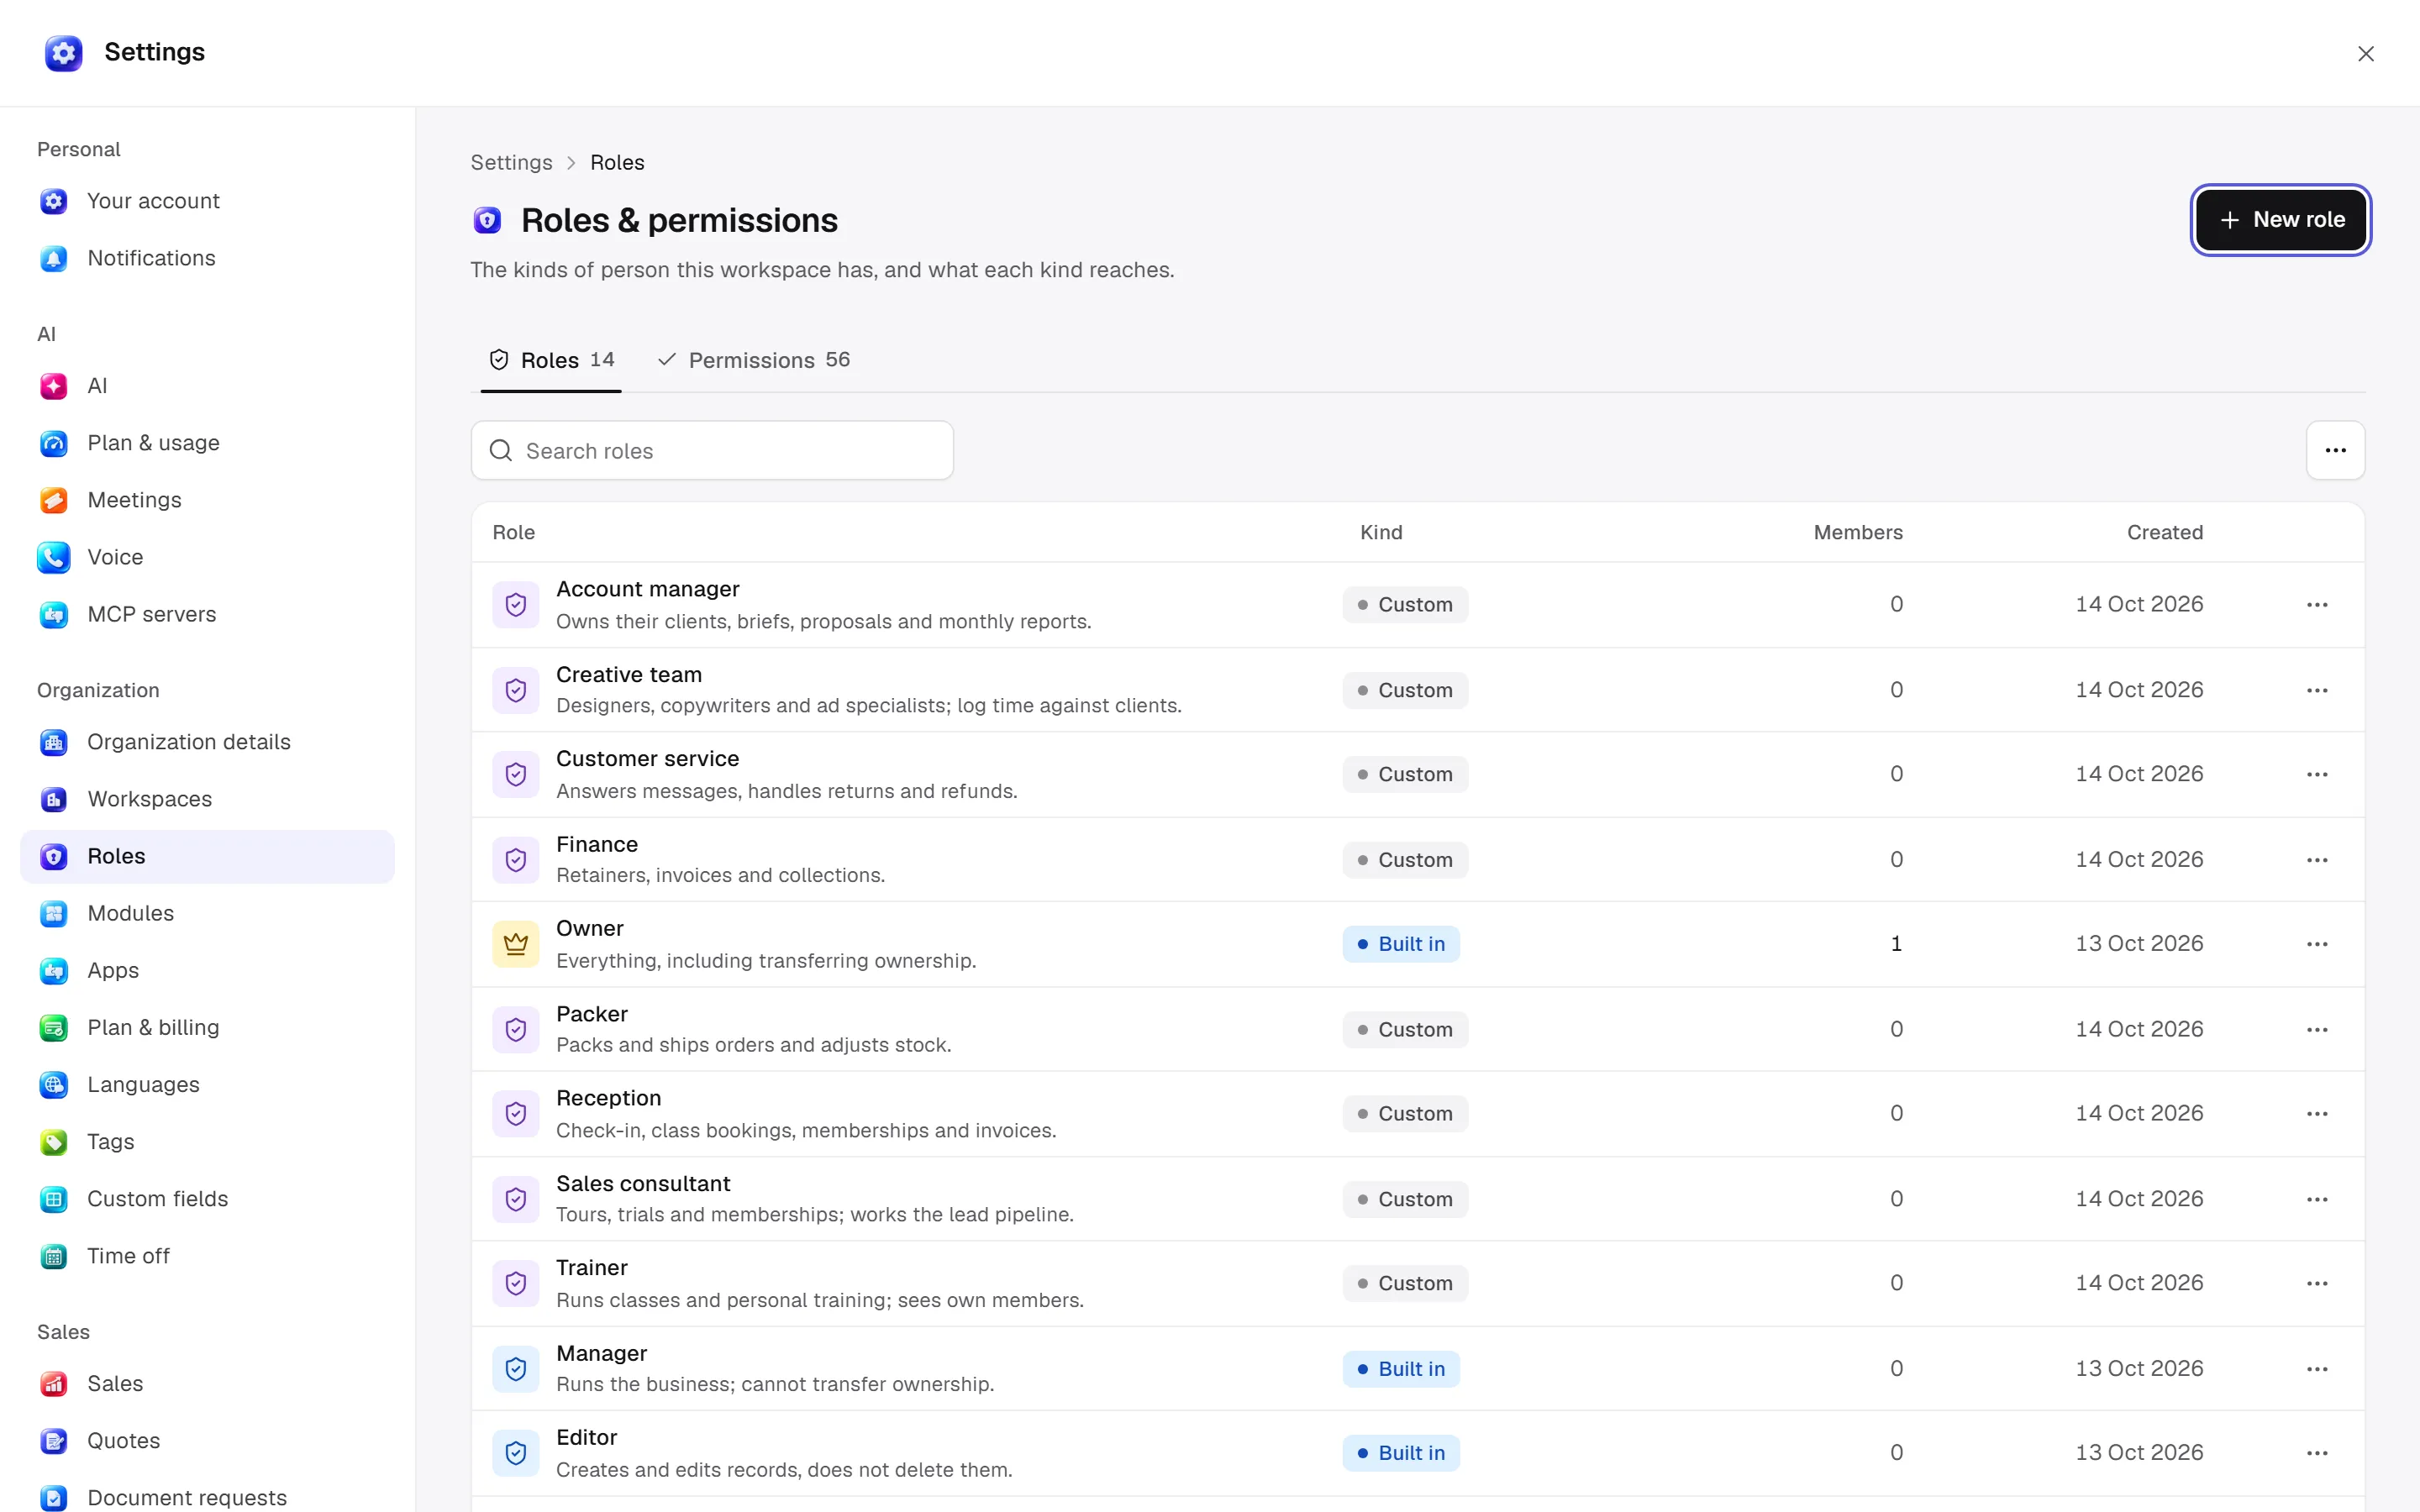
Roller ve izin matrisi
Aynı işi yapan kişilerin modül erişimini tek matristen düzenle.
Rol, aynı işi yapan insanların çalışma alanında ulaşabileceği yerleri tanımlar. Bir kişiye ek erişim vermek için rolü herkese genişletmek yerine kişisel yetki kullanabilirsin.
Başlamadan önce
Rol değişikliği o rolü taşıyan herkesi etkiler. Tek kişilik istisna için kişisel yetkiyi kullan.
Web: Ayarlar → Organizasyon → Roller ve izinler. Masaüstü: Ayarlar → Organizasyon → Roller ve izinler. Roller / İzinler sekmeleri aynı veri üzerinde çalışır. Yeni özel rol ad ve açıklamayla açılır; başlangıçta hiçbir erişimi yoktur.
Yetkiler, sade anlamları
| Kod | Ne sağlar? |
|---|---|
read | Modülün kayıtlarını ve ekranlarını görme. |
write | İzin verilen kayıt ekleme ve düzenleme. |
delete | Arşivleme/silme aksiyonlarını çalıştırma; önkoşullar yine uygulanır. |
manage | Modül ayarları ve yönetim işleri. |
approve | İlgili modülün onaylarını karara bağlama. |
handle | İşleme, yürütme veya operasyon adımları. |
export | Modül verisini dışa aktarma. |
own_records_only | Erişimi kendi kayıtlarıyla daraltma; yeni bir işlem izni değildir. |
Her modül bütün kodları ilan etmez; matris yalnız o modülün desteklediklerini gösterir. Okuma izni olmayan modül kişinin menüsünde görünmez. Modülün kendisi kapalıysa hiç kimse o sayfayı açamaz.
Matrisi değiştir
Rolü seç, modül ara, gerekli izinleri aç/kapat. Değişiklik o rolü taşıyan herkese hemen uygulanır. Rol ata bir kişinin erişimini yeni role geçirir, kayıtlarını taşımaz/silmez. Kullanılmayan özel rol silinebilir; yerleşik rol ile özel rol ayrı işaretlenir.
Bir kişinin panelinde Rol / Modüller / Kişisel yetkiler / Giriş bilgilerini görürsün. Girişi askıya alma ile yalnız bir modül yetkisini geri alma farklı sonuçlardır. Raporlarda ayrıca kişisel rapor erişimi vardır.
Kim yönetir?
security_access.manage: rol ve erişim yönetimi. Ekranda bir düğmenin görünmesi işlemin her durumda geçeceği anlamına gelmez; sunucu kendi yetki ve önkoşullarını kontrol eder. Era ve olay ajanları da kişinin güncel rolüyle çalışır.
Era'ya “Satış ekibinin yalnız kendi taleplerini görmesi için mevcut izinleri açıkla” de. Önce öneriyi kontrol et; toplu rol değişikliği bütün rol sahiplerini etkiler. Güvenlik ve veri izolasyonu.
Pratik başlangıç
Rolü seç
Özel rolün adını ve işini kontrol et; aynı rolü kullanan kişileri hesaba kat.
İzinleri daralt
Okuma, yazma ve yönetim yetkilerini görev için gereken modüllerde seç. Kendi kayıtları sınırı ayrıca uygulanır.
Etkiyi incele
Değişikliği herkes için değerlendirmeden uygulama. Bir kişiye istisna gerekiyorsa kişisel yetkiyi kullan.
Satış kanalı erişimi
Ayarlar → Roller → Yetkiler ekranında rolü seç ve Satış kanalı erişimi sınırını aç. Roldeki kişilerin kullanabileceği kanalları işaretle. Sınır kapalıysa tüm kanallara erişir; sınır açık ve seçim boşsa hiçbir kanala erişemez. Sahip rolü her zaman tüm kanallara erişir.
Aynı kontroller yerel masaüstü ekranında da vardır. Sipariş, sepet, sevkiyat, iade ve geri ödeme satırları kanal erişimini ebeveynlerinden devralır. Siparişe bağlı anlaşma, fatura ve ödeme dağılımları da bu sınıra uyar. Kişisel Mağaza erişimi bu kapsamı daraltabilir, rol kapsamını genişletemez. Katalog, depo ve kargo yapılandırması ortak çalışma alanı verisidir.